Comment une radiographie transite à travers un outil d’IA en radiologie
- Pauline Beaumel, AZmed

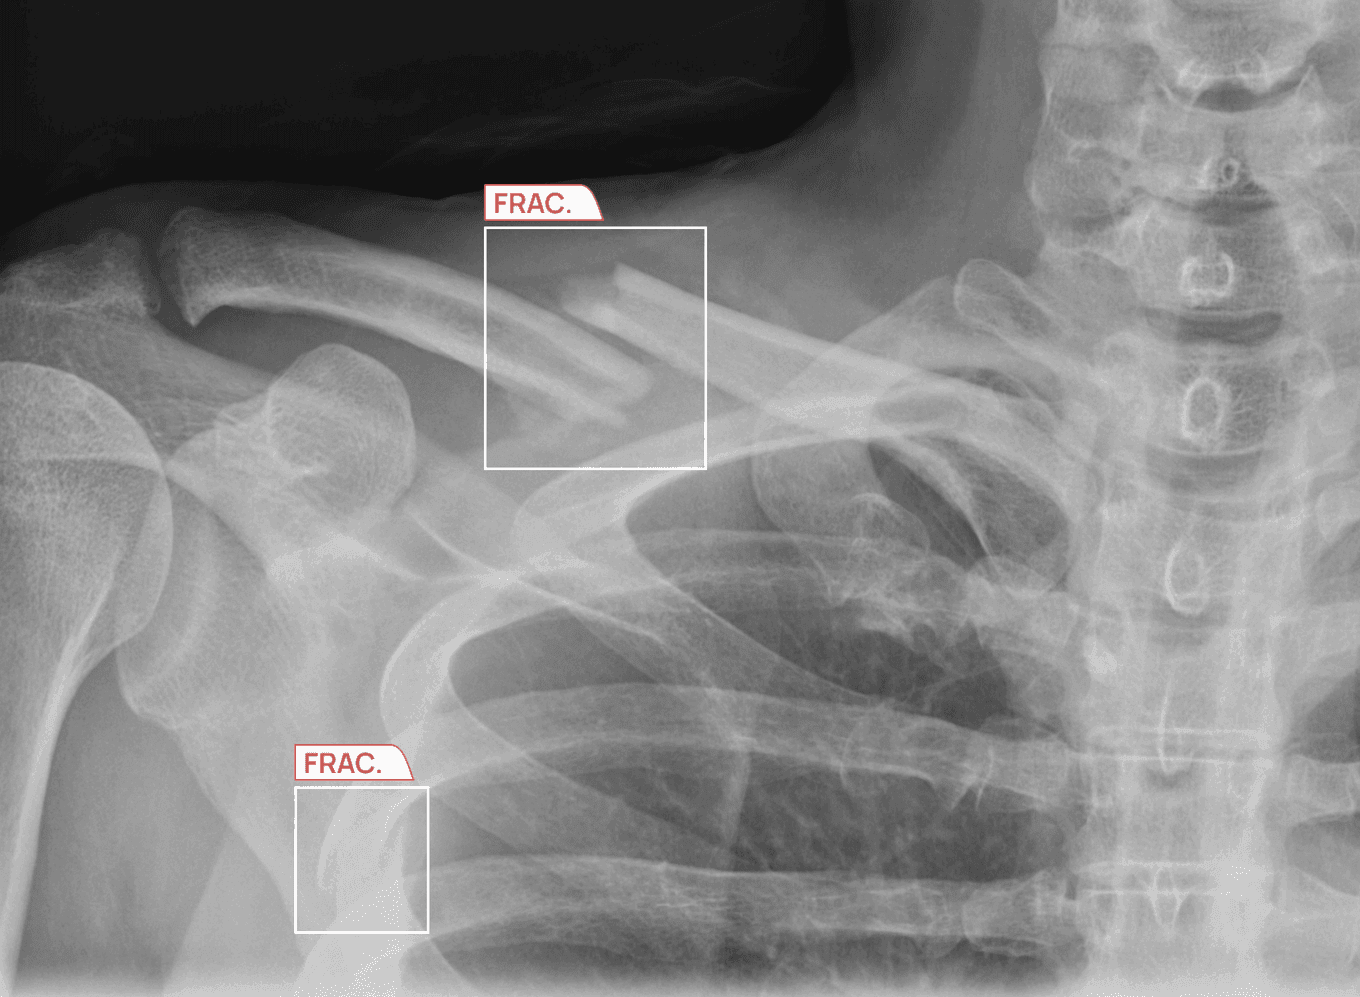
Plus de 340 outils d’IA en radiologie ont reçu une autorisation réglementaire américaine, et leur adoption progresse dans les services de radiologie.¹ La détection de fractures se situe en tête de cette courbe d’adoption en radiologie d’urgence, car les fractures manquées représentent l’une des sources les plus fréquentes d’erreur diagnostique en imagerie urgente, et elles sont fréquemment citées dans les plaintes médico-légales contre les radiologues qui interprètent ces examens.²
Des données méta-analytiques évaluées par les pairs ont démontré que les algorithmes de détection de fractures peuvent atteindre une performance diagnostique non inférieure à celle des cliniciens, et les données cliniques montrent également que l’assistance par IA peut améliorer la sensibilité des lecteurs dans l’interprétation clinique.³
Ce qu’un fournisseur présente, c’est l’algorithme ; ce qui crée la valeur clinique de l’algorithme en production, c’est le pipeline mis en place autour de lui. Une image radiographique acquise sur la modalité d’imagerie traverse plusieurs étapes distinctes du flux de travail avant que le résultat contenu dans l’image n’atteigne le poste de travail de compte rendu.
Chacune de ces étapes comporte des implications spécifiques liées à la confidentialité des données de l’IA en radiologie, à l’intégration PACS, et aux flux de désidentification. Alors que les radiologues, manipulateurs et professionnels de l’imagerie médicale évaluent ces outils, il est essentiel de comprendre ce parcours afin que votre organisation soit en mesure de distinguer un produit qui mérite d’être testé de celui qu’il vaut mieux écarter, et, en définitive, d’établir la confidentialité de l’IA en imagerie médicale comme un élément auditable plutôt que simplement affirmé.
Étape 1 : l’image quitte la modalité
Une fois qu’une radiographie est créée sur la modalité, elle est transmise immédiatement au système d’archivage et de transmission d’images (PACS) sous forme d’objet DICOM.⁵ Dans un établissement utilisant un outil de détection de fractures, un routeur DICOM peut envoyer une copie de l’examen à un nœud d’IA via DICOM C-STORE, selon des règles de routage établies au niveau du PACS ou du routeur DICOM.
Une fois la copie acheminée vers le nœud d’IA, l’examen original poursuit son chemin standard vers l’archive PACS, sans modification. Cela constitue le fondement de l’intégration PACS de l’IA en radiologie, tout en permettant à l’inférence de se dérouler sans perturber la liste de travail clinique.
Pourquoi l’architecture parallèle est-elle importante ?
Une intégration PACS de l’IA en radiologie qui opère en parallèle du flux de travail clinique, plutôt qu’à l’intérieur de celui-ci, signifie que la liste de travail de la modalité n’est pas bloquée par le processus d’inférence, que l’objet DICOM original n’est modifié d’aucune manière, et qu’une défaillance du nœud d’IA ne retarde pas le compte rendu.
Le profil AI Results de l’Integrating the Healthcare Enterprise (IHE) ainsi que les recommandations de la RSNA sur l’intégration de l’IA fondée sur des standards soutiennent tous deux ce type d’architecture.⁷ Les règles de routage peuvent être configurées selon la modalité, la région anatomique, et le protocole d’imagerie ; un service de radiologie peut ainsi router les radiographies musculosquelettiques vers un outil de détection de fractures, tout en routant les radiographies thoraciques vers un modèle distinct de pathologie thoracique.
Lorsque les services de radiologie utilisent un modèle d’intégration d’IA fondé sur une archive neutre vis-à-vis des fournisseurs pour orchestrer le routage DICOM entre plusieurs outils d’IA et centraliser la journalisation d’audit au niveau de la couche de routage, ils peuvent éviter la dépendance à un fournisseur unique et passer d’un seul algorithme à plusieurs grâce à une architecture commune.
Cette approche de l’intégration PACS de l’IA en radiologie devient la référence opérationnelle, et constitue le socle d’une grande partie du volet opérationnel de la cybersécurité de l’IA en radiologie.
Étape 2 : la désidentification avant l’inférence
Les examens utilisés dans les modèles d’IA doivent être dépouillés des identifiants dont le modèle n’a pas besoin ; le processus de désidentification constitue donc une étape très importante de l’ingénierie de confidentialité qui sous-tend la protection des données de l’IA en radiologie, et il peut faire gagner ou perdre la confiance des établissements qui déploient ces outils.
Il existe une confusion considérable entre les termes « anonymisation » et « désidentification ». L’anonymisation supprime définitivement toutes les informations de santé protégées (PHI) d’un jeu de données et rompt tout lien avec le patient.
La désidentification en IA de radiologie implique la suppression des PHI ; elle conserve toutefois une clé pseudonyme, permettant à l’établissement d’origine de rétablir le lien avec l’examen si cela s’avère cliniquement nécessaire.⁸
Les fournisseurs d’IA en radiologie qui mettent en œuvre des flux de suppression des PHI ont le choix entre 2 méthodes : la désidentification DICOM Safe Harbor, ou la détermination par expert (Expert Determination).
La méthode Safe Harbor exige la suppression de 18 identifiants spécifiés pour qu’un examen soit considéré comme désidentifié au regard de la loi HIPAA. La méthode Expert Determination requiert qu’un statisticien qualifié détermine si le risque de réidentification est très faible.⁹
Du point de vue de la conformité HIPAA de l’IA en radiologie, le choix de la méthode Safe Harbor offre une voie plus rigide mais plus défendable, tandis que l’Expert Determination permet de conserver des données plus riches, à condition que la documentation du statisticien reste disponible.
Les mises en œuvre de la désidentification en IA de radiologie sont considérablement plus complexes qu’il n’y paraît. Il existe 3 emplacements fondamentaux où se trouvent les identifiants.
Le premier est l’en-tête de métadonnées DICOM, qui contient le nom du patient, son identifiant, le numéro d’accession, le nom de l’établissement, le médecin prescripteur, et les numéros de série des appareils, sous forme de champs structurés.¹⁰
Le second est constitué par les données pixel elles-mêmes, où du texte est parfois incrusté dans l’image par la modalité, notamment des surimpressions patient, des marqueurs de latéralité, et des annotations du manipulateur. La suppression du texte incrusté nécessite une reconnaissance optique de caractères combinée à une désidentification au niveau du pixel, et ne se limite pas à un simple nettoyage des métadonnées.¹¹
Enfin, il y a l’anatomie elle-même ; comme l’a démontré une étude de la Mayo Clinic, un logiciel standard de reconnaissance faciale a correctement identifié 85 % des volontaires de recherche à partir de scanners IRM reconstruits, ce qui a conduit à l’adoption d’algorithmes de defacing pour l’imagerie tridimensionnelle de la tête et du cou partagée à des fins de recherche ou d’entraînement commercial.¹²
Un pipeline efficace de désidentification DICOM par IA réalise la désidentification avant que toute image ne quitte le périmètre hospitalier, ou l’effectue dans une région cloud chiffrée et auditée, régie par un Business Associate Agreement (BAA) au titre de la loi HIPAA ou un Data Processing Agreement (DPA) au titre de l’article 28 du règlement général sur la protection des données.¹³
Un Business Associate Agreement que les fournisseurs d’IA en radiologie signent avec leurs clients définit l’usage des données dans le cadre de la loi HIPAA, et précise les usages autorisés, les normes de minimisation nécessaire, et les délais de notification en cas de violation de données.
Les approches d’apprentissage fédéré renforcent davantage la confidentialité des données de l’IA en radiologie, en permettant à des mises à jour chiffrées du modèle de circuler entre établissements, tandis que les données d’imagerie brutes demeurent au sein de l’établissement d’origine.¹⁴
Étape 3 : où l’inférence se produit réellement
Les différentes méthodes de déploiement des systèmes d’IA en radiologie, notamment l’inférence sur site, l’inférence dans le cloud, et les architectures hybrides, ont chacune des effets propres sur la confidentialité des données, la latence, et la conformité réglementaire.
Avec l’inférence sur site, le modèle d’IA fonctionne sur un serveur au sein du réseau de l’hôpital, et aucune image ne quitte l’établissement. Cette approche est privilégiée par les centres médicaux universitaires disposant d’équipes dédiées à l’informatique de l’imagerie médicale ; elle permet également à ces établissements de se conformer aux exigences de résidence des données dans les juridictions qui restreignent le transfert transfrontalier d’informations de santé.
Avec l’inférence dans le cloud, un examen désidentifié est envoyé vers un point d’accès sécurisé et chiffré, généralement situé dans un centre de données régional, via une connexion utilisant un chiffrement TLS 1.2 ou supérieur pour les données transmises depuis et vers l’environnement cloud.
Toutes les données stockées dans le cloud sont également chiffrées avec un chiffrement AES-256, et l’accès est restreint par des contrôles d’accès fondés sur les rôles et des journaux d’audit immuables.
Une IA en radiologie déployée dans le cloud peut être conçue pour respecter les exigences de la Security Rule de la loi HIPAA et de responsabilité du RGPD, dès lors que des mesures de protection, contrats, contrôles d’accès, journaux d’audit, et politiques de conservation appropriés sont en place.¹⁵ ¹⁹ Les cadres modernes de cybersécurité de l’IA en radiologie, dont le NIST AI Risk Management Framework, attendent également un suivi continu, des procédures de réponse aux incidents, et une gestion documentée des vulnérabilités, en plus des exigences de chiffrement de base.¹⁶
Enfin, les architectures hybrides acheminent les examens sensibles ou hautement prioritaires via des systèmes sur site, tout en routant les examens moins sensibles vers le cloud afin d’atteindre une meilleure scalabilité.
Aucun mode de déploiement de l’IA en radiologie n’est en soi plus conforme qu’un autre ; ce qui importe le plus pour évaluer la confidentialité des données de l’IA en radiologie, c’est que le fournisseur dispose d’une documentation écrite précisant :
- où les données sont traitées ;
- qui aura accès aux données ;
- combien de temps les données seront conservées ;
- comment les données seront supprimées ;
- quel régime réglementaire encadre l’environnement.
Le département américain de la Santé et des Services sociaux a proposé des mises à jour de la Security Rule de la loi HIPAA pour la première fois depuis près de 2 décennies. Ces mises à jour proposées renforcent les exigences en matière de journalisation d’audit, de chiffrement, et d’analyse de risque spécifique à l’IA.¹⁸
Le RGPD encadre le traitement des données de santé dans l’ensemble de l’Espace économique européen, avec des droits opposables à l’effacement et à la portabilité.¹⁹
La loi chilienne 21.719, adoptée en 2024 avec une période de transition s’étendant jusqu’en 2026, importe plusieurs concepts du RGPD dans le droit latino-américain. Selon la loi chilienne, cela établira une nouvelle agence, l’Agencia de Protección de Datos Personales, dotée d’un pouvoir d’application en matière de protection des données personnelles.²⁰
La Lei Geral de Proteção de Dados du Brésil est déjà en vigueur et contient des dispositions comparables.²¹
La Medicines and Healthcare products Regulatory Agency (MHRA) a annoncé en 2025 son intention de mettre en place des voies de reconnaissance internationale, y compris pour les logiciels en tant que dispositifs médicaux sous conditions définies, afin de simplifier l’accès pour les dispositifs déjà autorisés dans des pays à régulateurs comparables tels que les États-Unis, le Canada, ou l’Australie.²²
Une posture de protection des données patients en IA de radiologie qui satisfait simultanément à l’ensemble des cadres de conformité décrits ci-dessus est rare. Un fournisseur dont le siège est basé en Europe, détenant une autorisation FDA 510(k), un marquage CE de classe IIa au titre du règlement relatif aux dispositifs médicaux 2017/745, et une certification Medical Device Single Audit Program couvrant les États-Unis, le Brésil, l’Australie et le Canada, opère sous le contrôle réglementaire cumulé le plus strict actuellement accessible à un outil d’IA commercial en radiologie.⁴ ²³
AZmed, développeur de la suite Rayvolve® AI, détient cette posture combinée et opère nativement sous le régime du RGPD en tant qu’entreprise dont le siège se trouve à Paris.
Étape 4 : comment le résultat est renvoyé
Une fois l’inférence réalisée par un algorithme d’IA, les résultats doivent être renvoyés au radiologue qui rédigera le compte rendu.
La manière dont les résultats sont restitués au radiologue dans le système de compte rendu déterminera si le résultat généré par l’IA peut être utilisé, audité, et inclus en toute sécurité dans un compte rendu signé. Cela déterminera en définitive si l’intégration PACS de l’IA en radiologie se justifie ou se révèle insuffisante.
Le moyen le plus simple de restituer le résultat au radiologue est la Secondary Capture DICOM. Dans ce flux de travail, l’IA génère une image dupliquée de l’original, contenant un cadre de délimitation ou une autre annotation ; ce duplicata est stocké comme une série supplémentaire au sein du même examen DICOM, à des fins d’archivage et de récupération.
L’avantage est qu’elle est visible dans le PACS en même temps que les images originales, sans travail d’intégration supplémentaire entre l’IA et le PACS. Cependant, la limite de la Secondary Capture est qu’il ne s’agit que d’une représentation graphique statique. Le cadre de délimitation ne peut donc être ni défilé, ni fenêtré, ni analysé par le système de compte rendu.²⁵
Le niveau d’intégration suivant repose sur le DICOM Structured Report (SR). Il s’agit d’un objet codé et lisible par machine, comportant des entrées codées pour la localisation anatomique, les mesures, et les résultats qualitatifs.
Un flux de travail d’IA de fracture fondé sur le DICOM Structured Report permet au système de compte rendu de récupérer le SR et de préremplir automatiquement les champs pertinents d’un modèle de dictée, ce qui réduit le travail de transcription tout en ouvrant la voie à des analyses en aval et à un contrôle qualité des données générées.²⁶
L’intégration la plus avancée utilise des modèles d’intégration HL7 ORU pour l’IA en radiologie, afin de transmettre directement les résultats générés par l’IA dans la liste de travail du système d’information de radiologie et dans le dossier médical électronique, sous forme de message de résultat d’observation HL7 ORU^R01 ou via les Fast Healthcare Interoperability Resources ; ce niveau d’intégration permet ainsi à la liste de travail de radiologie de prioriser sa charge et de placer un examen suspecté positif en tête de la file de lecture, tout en autorisant un préremplissage direct d’un modèle structuré de compte rendu.²⁷
Rayvolve® renvoie le résultat de l’inférence au PACS du radiologue rédacteur sous forme de Secondary Capture DICOM, apparaissant nativement dans l’environnement PACS, et permet un préremplissage de compte rendu structuré intégré au RIS vers des systèmes partenaires tels qu’EDL et Evolucare.²⁸
Pour les plateformes de téléradiologie et les intégrateurs tiers nécessitant un accès programmatique au résultat sous-jacent, une interface de programmation JSON est disponible. Le temps d’inférence est inférieur à 60 secondes par examen.²⁹
Étape 5 : conservation, suppression, et piste d’audit
À ce stade, nous passons de l’évaluation des capacités superficielles d’un outil d’IA en radiologie à l’évaluation rigoureuse de sa maturité opérationnelle.
Le radiologue ou le manipulateur chargé de l’évaluation doit avoir accès à la documentation écrite du fournisseur concernant la conservation, afin d’obtenir des réponses aux questions suivantes :³⁰
- Après l’inférence, combien de temps les examens seront-ils conservés ?
- Le calendrier de conservation permet-il une suppression immédiate ?
- Les journaux d’audit consigneront-ils chaque accès et chaque inférence, pour tous les utilisateurs ?
- Ces journaux d’audit sont-ils exportables vers le délégué à la protection des données de l’établissement ?
- Existe-t-il un parcours documenté permettant d’honorer le droit à l’effacement d’un patient au titre de l’article 17 du RGPD ou de toute disposition légale similaire ?
Ces questions ne sont pas optionnelles, la révision proposée de la Security Rule de la loi HIPAA par l’Office for Civil Rights en janvier 2025 renforçant les exigences en matière de journalisation d’audit, de chiffrement, de notification en cas de violation, et d’analyse de risque spécifique à l’IA.
Sous le RGPD, un droit opposable à l’effacement s’applique à tout outil traitant des données de santé identifiables ou pseudonymisées. Sous la loi chilienne 21.719, un droit à l’effacement existe également, assorti d’obligations de responsabilisation imposant aux entités concernées de démontrer, et non simplement de déclarer, leur conformité. Sous la LGPD brésilienne, des droits comparables sont mis en œuvre par l’Autoridade Nacional de Proteção de Dados (ANPD).
Tout fournisseur dépourvu d’un calendrier de conservation écrit, de journaux d’audit exportables, d’un schéma clair du flux de données, et d’un parcours de suppression documenté, ne sera pas en mesure de résister à une inspection réglementaire. Tout fournisseur capable de répondre de manière satisfaisante à l’ensemble de ces questions démontre une maturité opérationnelle directement liée à la sécurité clinique et à une conformité HIPAA réelle de l’IA en radiologie, plutôt qu’à une conformité simplement déclarée.
Les preuves que le pipeline fonctionne à grande échelle
Il existe une différence entre une architecture présentée dans une diapositive et une architecture mise en œuvre en production.
Des recherches évaluées par les pairs démontrant qu’un outil d’IA en radiologie performe de manière constante à travers différentes juridictions, types d’appareils, et populations de patients constituent le signal le plus fort que la confidentialité des données, l’intégration PACS, et l’ensemble du pipeline de désidentification qui entourent l’algorithme fonctionnent effectivement comme prévu.
La plus vaste évaluation mondiale de ce type publiée et évaluée par les pairs a été menée par Cohen et al. sur la suite Rayvolve® AI. Les investigateurs ont analysé 258 373 radiographies recueillies dans 100 centres médicaux répartis dans 26 pays et 5 continents sur une période de 3 ans, chaque examen étant annoté par consensus à double lecture.³²
Mener une évaluation d’une telle ampleur n’est possible que si le pipeline d’IA fonctionne de manière homogène à travers des régimes de confidentialité distincts, des sites américains régis par la loi HIPAA aux centres européens régis par le RGPD, en passant par les établissements brésiliens régis par la LGPD, tout en préservant l’intégrité des données cliniques tout au long du flux de travail d’imagerie.
La seconde preuve revêt une valeur considérable, car l’étude constitue une analyse indépendante de 3 outils d’IA disponibles commercialement pour la détection de fractures, luxations et épanchements, publiée par Luiken et al. à l’Université technique de Munich.
En octobre 2025, les auteurs ont publié les résultats d’une comparaison prospective directe de 3 outils d’IA développés pour la détection de fractures, luxations et épanchements, à partir de données cliniques réelles.³³
Leur analyse a porté sur 2 926 radiographies obtenues auprès de 1 037 adultes, couvrant 22 régions anatomiques, à l’hôpital universitaire Rechts der Isar, en utilisant les comptes rendus des radiologues et l’arbitrage par scanner comme référence.
Les résultats ont indiqué que Rayvolve® a obtenu la meilleure aire sous la courbe pour l’ensemble des fractures, à 84,88 %, la meilleure sensibilité pour l’ensemble des fractures, à 79,48 %, et la meilleure performance pour la détection de luxations.
Les études prospectives indépendantes, évaluées par les pairs, comparant directement plusieurs outils d’IA sont rares et apportent un poids bien plus important que les études de validation d’un seul fournisseur, lorsqu’un service doit choisir entre plusieurs produits.
Les études publiées et évaluées par les pairs sur la performance des outils d’IA sont corroborées par des données opérationnelles en conditions réelles. Chez SimonMed Imaging, un réseau national d’imagerie ambulatoire aux États-Unis, une revue opérationnelle avant/après portant sur plus de 330 000 examens a montré que le délai moyen de rendu pour les cas positifs à une fracture était passé de 48 heures sans assistance de l’IA à 8,3 heures lorsque Rayvolve® était intégré au flux de travail du radiologue.³⁴
Au Royaume-Uni, le National Institute for Health and Care Excellence (NICE) a réalisé une évaluation de valeur précoce, désormais publiée sous la référence HTG739 après migration depuis HTE20, et a estimé le coût de mise en œuvre à environ 1 £ par examen. Le NICE a également conclu que des technologies d’IA comme AZtrauma pouvaient améliorer la détection de fractures sur les radiographies en soins urgents, lorsqu’elles sont utilisées dans le cadre d’une génération de données probantes.³⁵
En bref
Un outil d’IA en radiologie conçu pour répondre aux normes d’audit les plus exigeantes offre un niveau d’auditabilité supérieur à celui de l’ancienne ère du papier et du film qu’il remplace. Il existe désormais davantage d’événements journalisés, de flux de données chiffrés, et de cadres réglementaires spécifiques encadrant chaque étape du flux de travail de l’IA en radiologie, y compris le routage DICOM, le traitement de désidentification, l’inférence, la restitution des résultats, la conservation, et la suppression.
La confidentialité des données de l’IA en radiologie n’est pas une fonctionnalité ajoutée au-dessus d’un algorithme. C’est l’architecture elle-même.
Un clinicien qui rédige des comptes rendus et évalue un outil pour sa pratique a le droit d’exiger une transparence complète et sans ambiguïté à chaque étape du flux de travail de l’outil. Il devrait ainsi demander un schéma du flux de données illustrant comment celles-ci sont traitées ; où l’inférence a lieu ; quel régime réglementaire encadre chaque composante du traitement des données ; la politique de conservation écrite et le parcours de suppression ; la capacité à exporter les journaux d’audit ; et une validation indépendante évaluée par les pairs, incluant des comparaisons directes.
Un outil capable de fournir ces 5 éléments est un outil dont le pipeline est à la hauteur de la promesse. Un outil qui en est incapable est un outil pour lequel l’algorithme est peut-être la moindre des préoccupations, et où la confidentialité des données, l’intégration PACS, et la désidentification en IA de radiologie se réduisent à de simples affirmations plutôt qu’à une réalité technique construite.
Références
- U.S. Food and Drug Administration. Artificial Intelligence-Enabled Medical Devices.
- Washington Post. AI is infiltrating medicine, but not enough doctors understand it. 2025.
- Whang JS, Baker SR, Patel R, Luk L, Castro A 3rd. The causes of medical malpractice suits against radiologists in the United States. Radiology. 2013;266(2):548–554.
- Kuo RYL, Harrison C, Curran TA, et al. Artificial intelligence in fracture detection: a systematic review and meta-analysis. Radiology. 2022;304(1):50–62.
- U.S. Food and Drug Administration. 510(k) Premarket Notification K240845, Rayvolve®. Decision date: July 17, 2024. https://www.accessdata.fda.gov/scripts/cdrh/cfdocs/cfpmn/pmn.cfm?ID=K240845. 510(k) Summary:
- DICOM Standards Committee. DICOM PS3.1 Introduction and Overview. National Electrical Manufacturers Association.
- Allen B, Dreyer K, Stibolt R Jr, et al. Evaluation and real-world performance monitoring of artificial intelligence models in clinical practice: try it, buy it, check it. J Am Coll Radiol. 2021;18(11):1489–1496.
- Genereaux BW, O’Donnell K, Bialecki B, et al. Integrating and adopting AI in the radiology workflow: a primer for standards and Integrating the Healthcare Enterprise (IHE) profiles. Radiology. 2024;311(3):e232653.
- American College of Radiology Data Sharing Workgroup. Data sharing of imaging in an evolving health care world: Report of the ACR Data Sharing Workgroup, Part 1. J Am Coll Radiol. 2021;18(12):1701–1710.
- U.S. Department of Health and Human Services, Office for Civil Rights. Guidance Regarding Methods for De-identification of Protected Health Information in Accordance with the HIPAA Privacy Rule.
- Aryanto KYE, Oudkerk M, van Ooijen PMA. Free DICOM de-identification tools in clinical research: functioning and safety of patient privacy. Eur Radiol. 2015;25(12):3685–3695.
- Rutherford M, Mun SK, Levine B, et al. A DICOM dataset for evaluation of medical image de-identification. Sci Data. 2021;8(1):183.
- Schwarz CG, Kremers WK, Therneau TM, et al. Identification of anonymous MRI research participants with face-recognition software. N Engl J Med. 2019;381(17):1684–1686.
- European Parliament and Council. Regulation (EU) 2016/679, General Data Protection Regulation, Article 28. Official Journal of the European Union.
- Kaissis GA, Makowski MR, Rückert D, Braren RF. Secure, privacy-preserving and federated machine learning in medical imaging. Nat Mach Intell. 2020;2(6):305–311.
- U.S. Department of Health and Human Services. HIPAA Security Rule, 45 CFR Part 164, Subpart C.
- National Institute of Standards and Technology. AI Risk Management Framework (AI RMF 1.0). 2023.
- Foley & Lardner LLP. HIPAA Compliance for AI in Digital Health: What Privacy Officers Need to Know. 2025.
- U.S. Department of Health and Human Services, Office for Civil Rights. HIPAA Security Rule Notice of Proposed Rulemaking. Federal Register. January 6, 2025.
- European Parliament and Council. Regulation (EU) 2016/679, General Data Protection Regulation, full text.
- Biblioteca del Congreso Nacional de Chile. Ley 21.719, Regula la protección y el tratamiento de los datos personales y crea la Agencia de Protección de Datos Personales. 2024.
- Presidência da República, Brasil. Lei Geral de Proteção de Dados Pessoais, Lei nº 13.709/2018.
- Medicines and Healthcare products Regulatory Agency. International Recognition Procedure for Medical Devices. 2025.
- International Medical Device Regulators Forum. Medical Device Single Audit Program (MDSAP).
- AZmed. Rayvolve AI Suite, regulatory clearances and deployment overview.
- Clunie DA. DICOM Structured Reporting and Secondary Capture. PixelMed Publishing
- Kahn CE Jr, Langlotz CP, Burnside ES, et al. Toward best practices in radiology reporting. Radiology. 2009;252(3):852–856.
- Health Level Seven International. HL7 Version 2.5.1 Observation Result Message, ORU^R01.
- AZmed. RIS-integrated report pre-fill, Rayvolve AI Suite documentation.
- AZmed. Rayvolve AI Suite technical specifications.
- European Parliament and Council. Regulation (EU) 2016/679, Article 17, right to erasure.
- U.S. Department of Health and Human Services, Office for Civil Rights. HIPAA Security Rule to Strengthen the Cybersecurity of Electronic Protected Health Information. Federal Register. January 6, 2025.
- Cohen A, Ouertani MS, Beaumel P, et al. Performance of a complete AI radiographic suite across 258,373 X-rays from 26 countries: a worldwide evaluation. Radiography. 2026.
- Luiken I, Lemke T, Komenda A, et al. Evaluation of commercial AI algorithms for the detection of fractures, effusions, and dislocations on real-world clinical data: a prospective registry study. Radiography. 2025;31(6):103189.
- AZmed. Impact of AI on Fracture Detection in Radiology, SimonMed Imaging operational case study.
- National Institute for Health and Care Excellence. Artificial intelligence technologies to help detect fractures on X-rays in urgent care: early value assessment, HTG739. 2025.
Informations réglementaires
US - Medical device Class II according to the 510K clearances. Rayvolve: is a computer-assisted detection and diagnosis (CAD) software device to assist radiologists and emergency physicians in detecting fractures during the review of radiographs of the musculoskeletal system. Rayvolve is indicated for adult and pediatric population (≥ 2 years).Rayvolve PTX/PE: is a radiological computer-assisted triage and notification software that analyzes chest x-ray images of patients 18 years of age or older for the presence of pre-specified suspected critical findings (pleural effusion and/or pneumothorax). Rayvolve LN: is a computer-aided detection software device to assist radiologists to identify and mark regions in relation to suspected pulmonary nodules from 6 to 30mm size of patients of 18 years of age or olderEU - Rayvolve: Medical Device Class IIa in Europe (CE 2797) in compliance with the Medical Device Regulation (2017/745). Rayvolve is a computer-aided diagnosis tool, intended to help radiologists and emergency physicians to detect and localize abnormalities on standard X-rays.Caution: The data mentioned are sourced from internal documents, internal studies and literature reviews. It is for distribution to Health Care Professionals only and should not be relied upon by any other persons. Carefully read the instructions for use before use. Please refer to our Privacy policy on our website For more information, please contact contact@azmed.co.AZmed 10 rue d’Uzès, 75002 Paris - www.azmed.co - RCS Laval B 841 673 601© 2026 AZmed – All rights reserved. MM-26-20